
بانک آموزشی
نرم افزار - سخت افزار - طراحی - برنامه نویسی _ ویروس شناسی ...
بانک آموزشی
نرم افزار - سخت افزار - طراحی - برنامه نویسی _ ویروس شناسی ...
وضعیت زرد - هشدار حملات بیسابقه سایبری به شبکههای کشور از طریق ریموت دسکتاپ (آمادگی برای مقابله)
به گزارش تیم رصد پادویش، در روزهای گذشته شبکههای شرکتها و سازمانهای سراسر کشور، شاهد حجم بسیار بالا و بیسابقهای از حملات باجافزاری و تحرکات هک و نفوذ بودهاند. اغلب این حملات از طریق سرویس ریموت و بعضا حتی VPNها و ابزارهای ریموت انجام گرفتهاند.
از این جهت پادویش با اعلام هشدار جدی وضعیت زرد امنیتی، توجه عموم کاربران بخصوص مدیران محترم شبکهها و مسئولین فاوا را به نکات ایمنی و امنیتی زیر معطوف میدارد. امید است با جدیت در پیگیری و توجه به رعایت مسائل امنیتی، آمادگی بیشتری برای مقابله با این حملات در شبکهها به وجود آمده و از این حملات در امان بمانند.
در ادامه نکات مهم برای یادآوری بیان شده است:
۱. تهیه پشتیبان بهروز از اطلاعات حیاتی
وجود یک پشتیبان به روز، که به صورت آفلاین نگهداری شود شرط اول موفقیت در بازگرداندن سیستمها به وضعیت عادی پس از حمله است. بنابراین توصیه میشود که یکبار دیگر کل سیستمهای حیاتی خود را مرور کرده و از اطلاعات آنها پشتیبانگیری کرده و پشتیبانها را به صورت آفلاین نگهداری نمایید. دقت کنید که حتماً علاوه بر گرفتن پشتیبان، امکان بازیابی پشتیبانها را تست نمایید تا بعداً به مشکل برنخورید.
علاوه بر سیستمهای اطلاعاتی و عملیاتی، گرفتن پشتیبان از تجهیزات شبکه شامل روترها، سوییچها، فایروال، و سایر سیستمهای مهم مانند اکتیودایرکتوری نیز فراموش نشود.
۲. غیرفعال کردن فوری و سریع راههای ارتباطی ریموت و کاهش درجه خطر تا حد ممکن
تقریبا در تمامی حملات اخیر نفوذگران از سرویس ریموت دسکتاپ (Remote Desktop) ویندوز جهت نفوذ اولیه خود به سیستم استفاده کردهاند. همچنین نفوذ از طریق VPN یا ابزارهای ریموت کلاینتی (مانند AnyDesk و ابزارهای مشابه) نیز محتمل است. بنابراین بهتر است به طور موقت این راهها را غیرفعال کنید یا حداقل آنها را با پسوردها و پالیسیهای سختگیرانهتر (مانند محدودیت آیپی) محدود نمایید.
همچنین ابزارهای ریموت کلاینتی مانند AnyDesk و نمونههای مشابه را که ممکن است روی یک سرور یا کلاینت باز مانده باشند را نیز در نظر داشته باشید.
۳. بررسی سیاستهای شبکه و محدودسازی تا حد امکان
در وضعیت زرد لازم است که یکبار دیگر سیاستهای امنیت شبکه را مرور نمایید و از اینکه این سیاستها از اصل حداقل دسترسی پیروی میکنند اطمینان حاصل کنید. پورتهای باز اضافی و غیرضروری را ببندید. تا حد امکان سرویسهای غیرضروری را نیز غیرفعال نمایید.
در مقابله با باجافزار، فراموش نکنید که فولدرهای اشتراکی را ببندید یا دسترسی کاربران را به حالت فقط خواندنی محدود نمایید.
۴. فعال کردن سیستمهای لاگبرداری و Auditing
اگر خدای نکرده حملهای رخ دهد، برای بررسی منشاء حمله (جهت کشف نقاط نفوذ و جلوگیری از وقوع مجدد) و میزان تخریب و پیشروی حمله (جهت بازگرداندن سرویسها و حذف دربهای پشتی) به انواع لاگهای Audit نیاز خواهید داشت.
بنابراین از فعال بودن لاگهای Audit در تجهیزات شبکه و نیز سیستمعاملهای خود اطمینان حاصل کنید. در ویندوز لازم است لاگهای Security و System فعال باشند. توصیه میکنیم لاگ Audit Process Creation را نیز روی Group Policy فعال نمایید. همچنین میزان فضای هارد دیسک را برای ذخیره این لاگها در نظر بگیرید.
۵. بهروز کردن سیستمعامل و نرمافزارها
کمترین کاری که برای امن کردن سیستم انجام میشود بروزرسانی سیستمعامل، بروزرسانی نرمافزارهای سرویسدهنده (وب، ایمیل، اشتراک فایل ...) و نرمافزارهای امنیتی مانند ضدویروس و … است. در وضعیت زرد لازم است دقت و وسواس بیشتری در این مورد داشته باشید تا از آسیبپذیریهای شناختهشده عمومی در امان بمانید و سطح آسیبپذیری را کاهش دهید.
۶. اطمینان از عملکرد سیستمهای امنیتی، مانیتورینگ و هشداردهی آنها
آخرین توصیه: لاگهای سیستمهای خود را مرور کنید و گوش به زنگ رویدادهای نامتعارف (ریموتهای خارج ساعت کاری یا از کشورهای خارجی و ...) باشید.
طبعا لازم است مجددا از عملکرد سنسورهای امنیتی مانند IDS, WAF و ضدویروسها و نیز نرمافزارهای مانیتورینگ اطمینان حاصل کنید تا به محض رخداد اتفاق امنیتی از آن مطلع شوید. بد نیست سیستم هشدار این نرمافزارها را نیز تست کنید تا از عملکرد صحیح آنها مطمئن شوید.
در پایان، لازم به تأکید است که این هشدار وضعیت زرد در پاسخ به حملات گسترده و رویدادهای واقعی اخیر اعلام شده که در کمین همه شبکههای کشور است. آمادگی برای این نوع حملات قطعاً در پیشگیری یا کاهش ریسک آنها موثر خواهد بود.
10 فناوری جدید در سال 2018
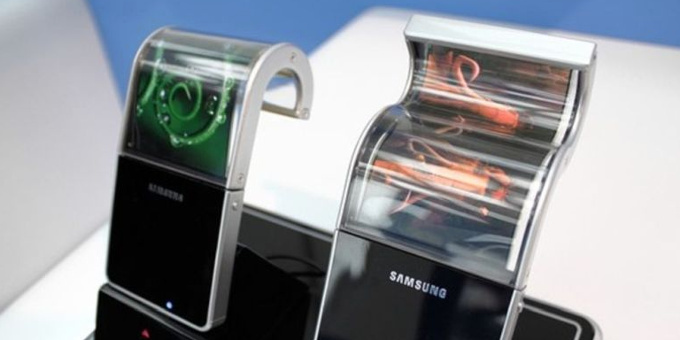
در اینجا فهرستی از 10 فناوری جدید مهم و هیجان انگیز در سال 2018 پیش روی شماست. البته، اپل، گوگل، سامسونگ و بقیه از شرکت ثابت کرده اند که می توانند یک شگفتی ارائه کنند و ما مطمئن هستیم که ما با دیگر فناوری های جدید نیز شگفت زده خواهیم شد. این بخشی از تکنولوژی است.
1-اسکنر اثر انگشت زیر صفحه نمایش
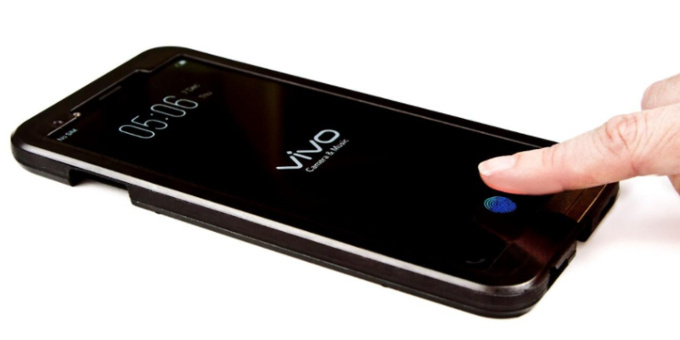
اولین تلفن همراهی که با این قابلیت به بازار عرضه می شود احتمالا تا سه ماهه اول سال 2018 عرضه خواهد شد.
متاسفانه یا خوشبختانه این تکنولوزی توسط سامسونگ یا اپل به بازار نمی آید بلکه توسط Vivo کمپانی چینی به بازار خواهد آمد.البته طبیعی است که اگر این تکنولوژی به خوبی کار کند بقیه کمپانی ها نیز در گوشی های هوشمند خود این قابلیت را به کار می گیرند.
این نخستین اسکنر اثر انگشت توسط Synaptics با تراشه Clear ID FS9500 توسعه یافته است. CMOS کوچکی زیر صفحه AMOLED قرار گرفته است.این انگشت را روشن می کند به طوری که اسکنر اثر انگشت می تواند بازتاب های اسکن انگشتان را بخواند.
2-اولین تلفن های قابل انعطاف
ما سال ها از گوشی های قابل انعطاف شنیده ایم و شاهد تلاش های ناموفق برخی شرکت ها در این باره بوده ایم.اما در نهایت به نظر می رسد این تکنولوژی نهایتا به پایان سال 2018 برسد.
سامسونگ با گوشی گلکسی w به این بازار پای خواهد گذاشت البته ممکن است این گوشی هوشمند در سال 2019 به بازار بیاید.

3-اولین هدست واقعیت افزوده اپل
به نظر می رسد کمپانی های بزرگ برای نوآوری و جذب بازار به سمت تکنولوژی های جدید مانند واقعیت افزوده بروند.واقعیت افزوده با واقعیت مجازی متفاوت است چرا که شما را به طور کامل در دنیای مجازی رها نمی کند و با آن تفاوت هایی دارد.
هنوز به طور دقیق مشخص نیست که اپل این هدست جدید را راه اندازی می کند یا خیر اما به نظر می رسد اضافه کردن این هدست می تواند راهی برای اپل باشد تا بتواند آیفون را در بازار فروش موفق کند.البته گفته می شود این شرکت قصد دارد برای سال 2019 به نتیجه برسد.

4-دستیارهای صوتی که از انسان قابل تشخیص نیستند
دستیار های صوتی در حال تبدیل شدن به بخش مهمی در زندگی روزمره هستند و گوگل با دستیار خود یکی از پیشتازان در این عرصه است.
جدیدترین پیشرفت گوگل در دستیار های صوتی در بخش صدا، صدایی است که تقریبا از صدای انسان غیر قابل تشخیص است و از یک گفتار واقعی انسان استفاده می کند.
5-اسپیکر های هوشمند با کیفیت صدای عالی
انتظار می رود که سال 2018 به عنوان سال اسپیکر های هوشمند باشد.اپل با بلندگوی HomePod خود به میدان آمده است و گوگل نیز با Google Home Max در این فضا رقایبت می کند.

6-پروژه Treble برای رفع مشکلات به روز رسانی نرم افزار اندروید
اگر شما گوشی های اندروید قدیمی دارید، احتمالا متوجه هستید که وضعیت آپدیت این گوشی ها دشوار است.به روز رسانی های اندروید دیر می رسند یا بعضی اوقات هرگز نمی رسند.
گوگل مدت ها در تلاش بود تا بتواند این مشکل را حل کند اما در نهایت در سال 2018 با پروژه Treble موفق شداین برنامه به عنو بخشی از Oreo اندروید 8 عرضه می شوند.

7-تلفن های مقرون به صرفه چینی
چین دیگر در زمینه ساخت تلفن همراه ناکام نیست.هواوی،اپو و شیائومی همه علامت های تجاری است که به شدت رشد کرده اند و دارای طراحی اصلی با بسیاری از ویژگی های جذاب هستند.
این در سال 2018 تغییر خواهد کرد.هواوی سومین کمپانی بزرگ ساخت تلفن همراه است.همچنین شیائومی در سال 2017 در بازار آزمایش وارد اسپانیا شد.
8-اولین گوشی گوگل با هوش مصنوعی
گوشی های جدید پیکسل گوگل دو ویژگی دارند که آن ها در این بازار رقابتی تلفن های همراه سر پا نگاه می دارد.به روز رسانی سریع اندروید و قدرت هوش مصنوعی گوگل
هوش مصنوعی اصطلاح بسیار گسترده ای است.اما گوگل مزایای آن را به روش های بسیار خاصی آشکار می کند.دوربین جدید Pixel 2 و Pixel 2 XL.با داینامیک و عملکرد شبانه بی نظیر. یکی از بهترین دوربین های گوشی های هوشمند است.این همه به لطف عکاسی AI-driven است.
سرویس عکس گوگل نیز جستجوی هوشمند تر را مد نظر قرار می دهد و هوش مصنوعی در بسیاری از خدمات گوگل قرار داده شده است.
در سال 2018 انتظار می رود که با Pixel 3 و XL3 ادامه یابد.

9-آیپد جدید با لبه های نازک تر و تشخیص چهره
در چند سال گذشته اپل قصد داشته است آیپد را به یک دستگاه پیشرفته تر از یک تبلت تبدیل کند . این تلاش در سال آینده نیز ادامه خواهد داشت.در حالی که میزان فروش آیپد در حال سقوط است قیمت متوسط برای Ipad رشد کرده است و درآمد اپل از این نشر ثابت است.
در سال 2018 انتظار می رود که اپل یک آیپد جدید به ارمغان بیاورد.آیپدی با لبه های نازک تر و فناوری تشخیص چهره ای مانند آن چه که در آیفون ایکس موجود است.همچنین اپل باید آیپد جدید خود را برای نزدیک شدن به واقعیت افزوده در آینده هدایت کند.
آیپد در حال تبدیل شدن به لپ تاپی قابل حمل حمل است.اپل رقیب مستقیم برای مک بوک اپل نیست اما با توجه به فروش کی بورد همراه این محصول می تواند برای برخی کار ها قابل استفاده باشد.

10-عمر بهتر باتری
در سال 2017 افزایش عمر باتری در گوشی ها تحول شگرفی داشته است.باتری گوشی های پرچمدار در سال جاری 25 درصد افزایش داشته است.که ساخت تراشه های پیشرفته یکی از دلایل اصلی بود.امید داریم با بهبود به روز رسانی های نرم افزاری باتری ها باز هم افزایش داشته باشند.
انتظار می رود این ده فناوری جالب در سال 2018 دیده شود.

روش های نفوذ به سیستم عامل ها
سیستم های عامل نرم افزاری هستند که روزانه کسانی که در بخش تکنولوژی یا اداری یا بازی یا هرچیزی که مربوط به کامپیوتر باشه استفاده میکنند.
اصلی ترین نرم افزار همین سیستم عامل هست که رابط کاربری بین شخص و کرنل و اجزای سطح پایین تر رو فراهم میکنه و ما از طریق این نرم افزار غول پیکر دیگر برنامه های خودمون رو نصب میکنیم و رابط بین ما و برنامه هامون نرم افزار سیستم عامل هست.
خب تا اینجا کلا با سیستم عامل آشنا شدیم و خب تقریبا همه ما با اون سروکار داریم و هرکس به مقاصدی ازش استفاده میکنه و بخش مهم مطلب زمانی هست که دستگاهی که شما استفاده میکنید به شبکه جهانی اینترنت یا به یک شبکه داخلی متصل بشه.
خب زمانی ما از نفوذ به سیستم ها صحبت میکنیم که به اینترنت متصل باشه تا راهی برای ارتباط بین سیستم نفوذ شده و سیستم هکر ایجاد بشه پس راهی که برای نفوذ و ارتباط پایدار وجود داره اینترنت هست (در صورتی که قصد شما انتقال ویروس به سیستم و اجرای تخریب نباشه).
اولین نکته ای که باید بهش اشاره کنم اینه که شما نمی تونید به طور مستقیم به یک سیستم شخصی با آیپی نفوذ کنید (به سرور میشه) به دلیل منطقی که توی شبکه اینترنت وجود داره ارتباط شما با اینترنت از طریق آیپی پابلیک (آیپی که شما توی اینترنت باهاش شناخته میشین) هست و دقیقا شما پشت این دروازه قرار دارین و درخواستی به سیستم شما نخواهد رسید حالا چطوری پس سیستم ما بهش نفوذ میشه ؟ در ادامه بررسی میکینم.
روش های نفوذ پایدار به سیستم عامل ها:
۱–File Formats
۲–Services
۳–Software Vulnerability
۴–Links of Web
۱– فرمت های فایل : کسی که با شما توی یه شبکه محلی نباشه اولین روشی که استفاده میشه ساخت یه فایل که تروجان یا رت شناخته میشه هست که میتونه فرمت های مختلفی (exe,pdf,doc,jpg,hta,bat …..) باشه و این فایل درونش آیپی نفوذگر وجود داره که سیستم شما رو متصل میکنه به سیستم نفوذگر که نفوذگر اون دروازه ای (NAT) که سیستم پشتت قرار داره رو با باز کردن یه پورت روی روتر باعث میشه درخواست ها از اینترنت به سیستم برسه پس توجه داشته باشین که اولین کسی که درخواست ارتباط میده سیستم قربانی هست که با اجازه خودش اینکارو میکنه.
۲–سرویس ها: نفوذ از طریق سرویس ها روشی برای نفوذ به سرورها و سیستم هایی که باهم توی یه شبکه محلی قرار دارند و میتونند به طور مستقیم ارتباط برقرار کنند استفاده میشه,سرویس ها درگاهی برای ارتباط با سیستم هستند و اگر آسیب پذیری در این ارتباط کشف بشه باعث نفوذ به سیستم عامل میشه مانند سرویس smb روی ویندوز که از طریق اون میشه به سیستم دسترسی گرفت وارد جزئیات نمیشیم همین که بدونید روشی برای نفوذ هست برای این مطلب کافیه.
۳–باگ های نرم افزاری: اغلب برنامه هایی که روی سیستم عامل نصب میشوند دارای باگ های نرم افزاری هستند که بیشتر به باگ های حافظه مشهورند و همین باعث بهره برداری (Exploit) برای نفوذ به سیستم عامل میشوند که ممکنه اون نرم افزار ارتباط با اینترنت داشته باشه یا نه , مثلا نرم افزار PDF خوان یا پخش MP3 میتونند آسیب پذیر باشند و سیستم از طریق فایل فرمت هایی با این نوع مورد نفوذ قرار میگیرند که جزو نفوذ از طریق فایل فرمت میشن که عامل نفوذ نرم افزار اجرای این فایل هست.
۴–لینک های وب: معمولا اتفاق میوفته که با باز کردن لینکی درون مرورگر وب سیستم شما نفوذ میشه که مکانیزم کار اینجوریه که اون لینک فایلی رو روی سیستم شما دانلود و اجرا میکنه که همون فایل فرمت ها مشین که اینجا عامل نفوذ لینک باز شده بود, این کار از طریق جاوا اسکریپت انجام میشد که توابعی برای دانلود و اجرای اون فایل استفاده میکرد درحال حاضر این نقص پچ(عیب یابی) شده و ممکنه در آینده هم این تکنیک اتفاق بیوفته و بهترین فریم ورکی که برای بکارگیری مرورگر در حال حاضر وجود داره beef هست.
خب به این نتیجه میرسیم که عامل اصلی نفوذ به سیستم های شخصی همون فایل فرمت هست (به جز سرویس ها) که از طرایقی به سیستم منتقل میشه و خب ارتباط فایل با سیستم نفوذگر هم با آیپی هست که شنود پکت های ارسالی و دریافتی شبکه میشه متوجه این امر شد.
سامانه دریافت گواهینامه رایگان SSL (LETSENCRYPT CA)
امروزه استفاده از گواهینامهSSL در وب سایتها جهت رمزنگاری داده های بین کاربر و سرویس دهنده استفاده میگردد. رمز نگاری داده ها میتواند امنیت حریم خصوصی کاربر را افزایش داده و از دستکاری، سرقت و استراق سمع اطلاعات در مسیر ارتباط کاربر تا سرویس دهنده جلوگیری نماید. هرچند مزایای استفاده از گواهینامه SSL جهت رمز نگاری بر کسی پوشیده نیست اما با توجه به تحمیل هزینه های مالی برای دارندگان وب سایت ها و همچنین دشواری تعامل با CA های خارجی ارائه دهندهی این خدمات، بسیاری از سایت ها از خرید گواهینامه SSL صرف نظر میکنند.
سامانه https://letsencrypt.cert.ir بمنظور تسهیل فرایند درخواست و دریافت گواهینامه SSL از LetsEncrypt CA ایجاد شده است. در این سامانه شما میتوانید برای وبسایت یا سامانههای خود گواهینامه SSL معتبر بصورت رایگان دریافت نمایید. این گواهینامهها توسط موسسهی LetsEncrypt CA* صادر میگردد. برای این منظور مجموعه ابزاری تهیه گردیده است که بر حسب نیاز، کاربر میتواند با استفاده از آن تمامی مراحل دریافت، نصب، پیکربندی و صدور مجدد گواهینامهی SSL را به صورت خودکار انجام دهد. با استفاده از ابزار تحت وب (آنلاین) سامانه نیز کاربر میتواند تنها با چند کلیک و بعد از احراز مالکیت دامنه، گواهینامه SSL را دریافت نماید.
تمامی مراحل تولید کلید خصوصی (Private Key) بصورت امن طراحی گردیده و این کلید در سامانه نگهداری نمیگردد.
گواهینامه های SSL صادر شده توسط LetsEncrypt CA از نظر فنی و امنیتی تفاوتی با سایر گواهینامههای تجاری ندارند. اما باید توجه داشت در صدور این گواهینامهها صرفا مالکیت دامنه توسط CA احراز میگردد و هویت مالک مورد بررسی قرار نمیگیرد. در واقع گواهینامههای صادره از نوع DV (Domain Validation) می باشد. در خصوص سامانهها و وبسایتهایی که نیاز به تایید هویت ارایه دهندهی خدمات دارند، توصیه میگردد از گواهینامههای تجاری OV (Organization Validation) یا EV (Extended Validation) استفاده نمایند.
لازم به توجه است در حال حاضر Lets encrypt CA برای دامنههای .iran.gov.ir* گواهینامه صادر نمی کند.
[*] https://letsencrypt.org/about
هشداردرخصوص آسیب پذیری امنیتی ویندوز
مطابق بررسی های بعمل آمده آسیب پذیری هایی در نسخههای پشتیبانشدهی Microsoft Windows و Winows Server وجودداشته که یک مهاجم راهدور میتواند از این آسیبپذیریها سوءاستفاده کند تا کنترل سیستم هدف را بهدست گیرد.مایکروسافت اطلاعات مربوط به این آسیبپذیریها با شناسهی CVE-2018-8611 و CVE-2018-8626 را ارایه داده است.
آسیبپذیری CVE-2018-8611، یک آسیبپذیری ارتقا سطح دسترسی هسته ویندوز است که تمامی نسخههای کارگزار و مشتری ویندوز، از جمله Windows 10 و Windows Server 2019 را تحتتأثیر قرار میدهد. این آسیبپذیری زمانی وجود دارد که هستهی ویندوز نتواند بهدرستی اشیا را در حافظه مدیریت (handle) کند. مهاجمی که بتواند از این آسیبپذیری با موفقیت سوءاستفاده کند، میتواند کد دلخواه را در حالت هسته اجرا کند. سپس مهاجم میتواند برنامه نصب کند، دادهها را مشاهده کند؛ تغییر دهد یا حذف نماید یا حسابهای جدید با دسترسی کامل ایجاد کند. یک حملهی موفق نیاز به یک عامل مخرب دارد تا وارد سیستم شود و برنامهی ساختگی که کنترل کامل بر روی ماشین هدف را فراهم میآورد، اجرا نماید. به گفتهی مایکروسافت، این نقص اخیراً مورد سوءاستفاده قرار گرفته است؛ اما با توجه به اینکه به صورت عمومی افشا نشده است، تأثیر آن به میزان قابل توجهی کاهش یافته است.
آسیبپذیری CVE-2018-8626 یک آسیبپذیری برای کارگزارهای سیستم نام دامنه (DNS) ویندوز است. یک نقص اجرا کد راهدور است که در کارگزارهای سیستم نام دامنه (DNS) ویندوز، زمانی که نتوانند درخواستها را به درستی مدیریت کنند، وجود دارد. این آسیب پذیری تنها در Windows 10، Windows Server 2012 R2، Winows Server 2016 و Windows Server 2019 وجود دارد. مهاجمی که بتواند از این آسیبپذیری با موفقیت سوءاستفاده کند، میتواند کد دلخواه را در قالب حساب کاربری سیستم داخلی (Local System Account) اجرا نماید. کارگزارهایی که به عنوان کارگزار DNS پیکربندی شدهاند، در معرض خطر این آسیبپذیری قرار دارند. این حمله بستگی به درخواستهای مخربی دارد که حتی بدون احرازهویت به کارگزار DNS ویندوز ارسال شدهاند.
هر دو آسیبپذیری فوق در چرخهی بهروزرسانی ماه دسامبر سال 2018 مایکروسافت وصله شدهاند و وصلههای آنها از Windows Update تمامی نسخههای پشتیبانشده وبندوز قابل دانلود است.
هشدار به کاربران ایرانی درخصوص استفاده از نرمافزار اسکایپ
اسکایپ یکی از قدیمیترین و بهترین برنامههای کاربردی برای برقراری تماس صوتی و تصویری است. با ارائهی امکان تماس صوتی درتلگرام و از طرف دیگر فیلترشدن آن در ایران، بحث تماس صوتی و تصویری رایگان و استفاده از نرمافزارهایی همچون اسکایپ که این قابلیت را فراهم میکنند، دوباره بر سر زبانها افتاده است. اما یک آسیبپذیری جدید در اسکایپ تحت اندروید کشف شده است که به یک مهاجم ناشناس اجازه میدهد تا گالری و مخاطبین کاربر را مشاهده کند و حتی لینکهای بازشده در مرورگر را رصد کند.
مهاجم برای سوءاستفاده از این آسیبپذیری، نیاز به دسترسی مؤثر به دستگاه هدف دارد. سپس، باید یک تماس اسکایپ را دریافت کند و به آن پاسخ دهد. بهطور معمول، با دستگاه قفلشده، مهاجم نباید دسترسی به دادههایی مانند عکسها و مخاطبین را بدون تأیید اعتبار با یک رمز عبور، یک PIN، یک الگوی قفل صفحه یا یک اثر انگشت داشته باشد، اما با وجود این آسیبپذیری، مهاجم میتواند پس از پاسخ به تماس، اجازهی دسترسی به دادههای کاربر، حتی اگر دستگاه قفل شده باشد را پیدا کند.
بهنظر میرسد یک خطای کد در اسکایپ برای اندروید، به مهاجم امکان دسترسی به عکسها، مشاهده مخاطبین و حتی ارسال پیام بدون نیاز به احراز هویت را میدهد. مهاجم همچنین میتوان مرورگر دستگاه را بهطور مستقیم از اسکایپ راهاندازی کند. برای این کار، فقط باید یک لینک را در یک پیام جدید تایپ کند، پیام را ارسال کند و سپس روی لینک کلیک کند.
این آسیبپذیری که میلیونها تلفن همراه اندرویدی دارای اسکایپ را تحت تأثیر قرار میدهد، در ماه اکتبر کشف و بلافاصله به مایکروسافت گزارش شد. این شرکت به سرعت پاسخ داد و موضوع را در نسخهی جدید اسکایپ رفع کرد.
باتوجه به افزایش میزان تماس تصویری و محبوبیت بسیار اسکایپ در میان کاربران ایرانی، توصیه میشود تا هرچه سریعتر نسبت به دریافت آخرین نسخه از این نرمافزار اقدام کنند.
تحلیل فنی باجافزار Ghost
مشاهده و رصد فضای سایبری در زمینه باج افزار، از شروع فعالیت نمونه جدیدی به نام Ghost خبر میدهد. بررسی ها نشان می دهد که فعالیت این باج افزار در اواسط ماه نوامبر سال 2018 میلادی شروع شده است و به نظر می رسد تمرکز آن بیشتر بر روی کاربران انگلیسی زبان می باشد. طبق بررسیهای صورت گرفته بر روی فایل باجافزار Ghost، به نظر میرسد فایلهای مختلفی در آن تعبیه شده است که پس از اجرای باجافزار، این فایلها در یک پوشه به نام Ghost، واقع در دایرکتوری Roaming ایجاد میشوند و سپس فرایند مربوط به فایل اصلی خاتمه پیدا میکند و یک سرویس جدید تحت عنوان GhostService جهت ادامهی فعالیت باجافزار، ایجاد میشود
تحلیل فنی باجافزار Mega Cryptorr
مشاهده و رصد فضای سایبری در زمینه باج افزار، از شروع فعالیت نمونه جدیدی از خانوادهی InsaneCrypt به نام Mega Cryptorr خبر میدهد که پس از رمزگذاری فایلها، به انتهای آنها پسوند .bip را اضافه میکند. بررسی ها نشان می دهد که فعالیت این باج افزار در تاریخ 29 نوامبر سال 2018 میلادی شروع شده و به نظر می رسد تمرکز آن بیشتر بر روی کاربران انگلیسی زبان می باشد.
تحلیل فنی باجافزار Outsider
رصد فضای سایبری در حوزه باج افزار، از ظهور باجافزار Outsider خبر می دهد. فعالیت این باجافزار نخستین بار در تاریخ 8 دسامبر 2018 میلادی گزارش شده است. براساس نتایج بدست آمده از تحلیلها، سیستمهایی که زبان صفحه کلید روسی، بلاروسی یا تاتاری فعال دارند، از رمزگذاری توسط این باجافزار در امان هستند
تحلیل فنی باجافزار Delphimorix
رصد فضای سایبری در حوزه باج افزار، از ظهور باجافزار Delphimorix خبر می دهد. بر اساس گزارش وبسایت Id-ransomware.blogspot.ru این باجافزار با استفاده از کد باجافزار InducVirus توسعه یافته است و نخستین بار در تاریخ 21نوامبر 2018 میلادی مشاهده شده است. به فاصله دو روز بعد از این تاریخ، دوبار به روز رسانی شده است و تحلیل پیش رو مربوط به بهروزرسانی در تاریخ 23نوامبر میباشد